В Волгограде хакеры взломали телеграм основателя «СушиВесла»
Евгений Купко сообщил о взломе в соцсетях и рассказал, как мошенники обманули его и что в итоге потеряли злоумышленники.
28 октября, 2026, 17:05 3
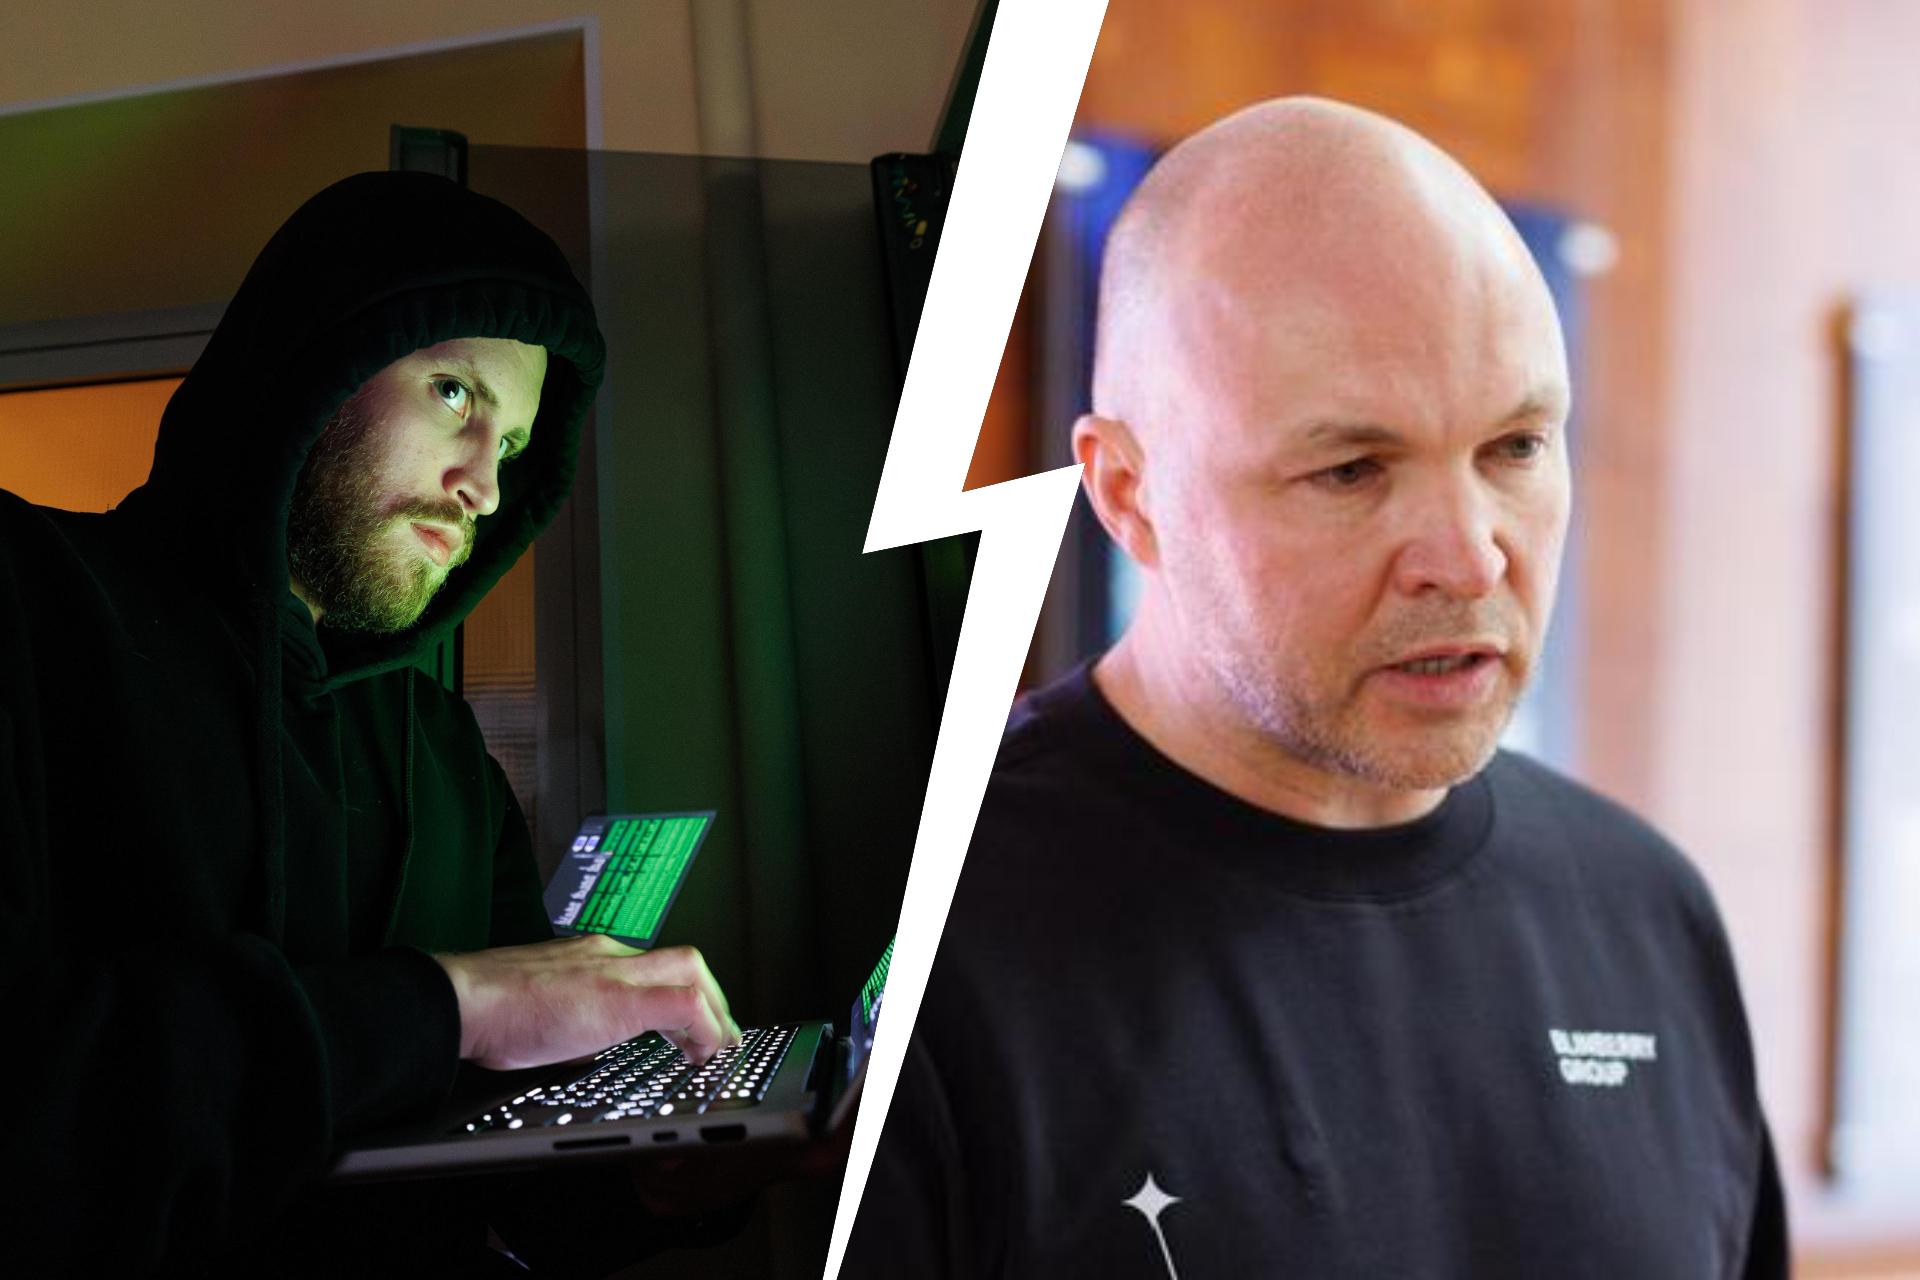

В результате атаки хакеров предприниматель потерял свой аккаунт в Телеграм
Источник:
В Волгограде хакеры взломали телеграм-аккаунт бизнесмена Евгения Купко, основавшего сети «СушиВесла» и «Блинбери». О взломе он написал в своих соцсетях.
В Instagram (принадлежит компании Meta, организация признана нежелательной и запрещена в России) Купко опубликовал короткий пост: «Мои телеграм взломали. Если вам пришло от меня СМС или голосовое сообщение о какой-либо просьбе, прошу вас не реагировать и ничего не сообщать. Тем более переводить куда-либо. Прошу также не сообщать никаких данных. Со мной все в порядке, чего и вам желаю».
В разговоре с корреспондентом V1.RU Купко рассказал, что мошенники поймали его в момент возвращения из Китая. Он прилетел в Москву из Гуанджоу и, уставший, с сильным джет-лагом, ждал в аэропорту рейс до Волгограда. Вспомнил, что билет куплен не на ту дату, и попытался взять новый день в день, но вылетов не было — только на следующий день в 16:00 и примерно за 50 тысяч рублей.
«Внезапно вылезает сообщение, что для часто летающих пассажиров есть специальные акции, зайди, заполни анкету… Я еще подумал: „Как-то странно, поразительное совпадение“», — вспомнил он. Купко начал заполнять анкету, но до конца не дошел и закрыл окно. Злоумышленникам этого, видимо, хватило.
Домой предприниматель решил ехать на машине. Уже на въезде в Волгоград ему позвонили в мессенджере: звонивший представился Егором, менеджером управляющей компании в Москве, где Купко купил квартиру в новом доме.
«Буквально перед выездом я заходил в управляющую компанию, интересовался ключами от домофона, и тут этот Егор мне и говорит, что как раз сейчас занимается выдачей ключей от домефона, что мои он может бросить в почтовый ящик. Но для его активации нужно будет назвать цифровой код, который мне продиктует представитель домофонной компании. Мне тут же поступает параллельный звонок, девушка называет код, я передаю его этому самому Егору», — сказал Купко.
После этого его начали бомбардировать звонками в мессенджеры с сообщениями о пришедшей посылке. Купко предположил: задачей злоумышленников было дольше отвлекать его от телефона, чтобы он не заметил попыток входа в телеграм-аккаунт.
«Минут через 20 я приезжаю домой, открываю телеграм и вижу, что у меня идут несанкционированные входы. Я их начинаю блокировать — и тут поступает звонок уже в телеграм. В шапке звонка что-то типа „Техподдержка телеграм“. На другом конце провода очень тактичная девочка, говорит, что она волонтер телеграма, что готова мне помочь сохранить мой аккаунт. Для этого мне нужно выйти из телеграма, а в идеале — и вовсе его удалить... И вместо того, чтобы позвонить своим айтишникам, я делаю своими руками все то, что она сказала, сам вышел из своего аккаунта», — рассказал бизнесмен.
Хакеры скачали голосовые сообщения, которые Купко отправлял супруге, и на их основе сгенерировали обращения. У одних контактов просили 2000 USDT, у других — помочь с переводом. Но при генерации голоса ошиблись, допустив характерное «гэканье», встречающееся в Краснодарском крае и на Украине.
«Такое сообщение они отправили примерно десяти контактам, меня, естественно, друзья начали подкалывать, потому что голос все же был слегка искажен. Я, естественно, позвонил маме, сестрам, потому что их, скорее всего, начали спамить в первую очередь. Но за сегодня не было ни одного человека, которому бы злоумышленники нанесли ущерб», — говорит Купко.
Он добавил, что предупредил всех на своих страницах и рассказал о взломе. «Единственный минус, что я остался без Телеграм. Но есть и другие мессенджеры. И еще один аспект — они каким-то образом ухитрились лишить меня сотовой связи. Я не мог ни звонить, ни пользоваться мобильным интернетом. Но это все, к счастью, удалось восстановить. Очень, конечно, неприятная история, но я надеюсь, что мой опыт будет полезен другим и убережет людей от мошенников», — заключил предприниматель.
Ранее пользователи сообщали о взломе сайтов двух известных волгоградских франшиз — «БлинБерри» и «СушиВесла». Изображения на сайте на время сменились угрозами «слить» личные данные клиентов, если хакерам не переведут деньги.
Позже предприниматель рассказал о последствиях атаки на сайты компаний и признал, что в открытом доступе могли оказаться имена, e-mail, телефоны гостей и составы заказов.
Читайте также






















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!