Данные клиентов «СушиВесла» и «БлинБерри» утекли в «пробивы»
Хакерская атака на волгоградские франшизы закончилась сливом персональной информации в нелегальные сервисы. Основатель сети подтвердил взлом и заявил об устранении уязвимости.
29 октября, 2026, 04:17 2


Рассказываем, чем закончился инцидент с кибератакой
Источник:
Взлом баз популярных российских сетей «СушиВесла» и «БлинБерри» привёл к утечке личных данных пользователей. После хакерской атаки в нелегальные сервисы для «пробива» попали номера телефонов, адреса клиентов и суммы их трат.
Источник:
Изначально «СушиВесла» и «БлинБерри» работали только в Волгограде. Сегодня их филиалы, согласно официальной информации, открыты как минимум в 21 городе России, включая Ростов, Краснодар и Екатеринбург.
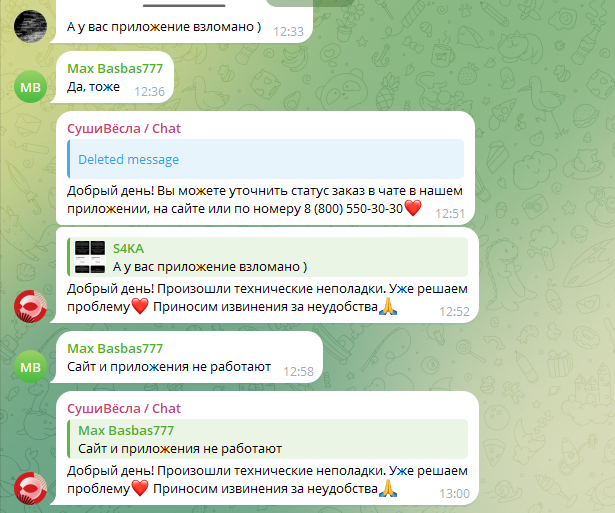
Часть сообщений удалось заскринить до их удаления
Источник:
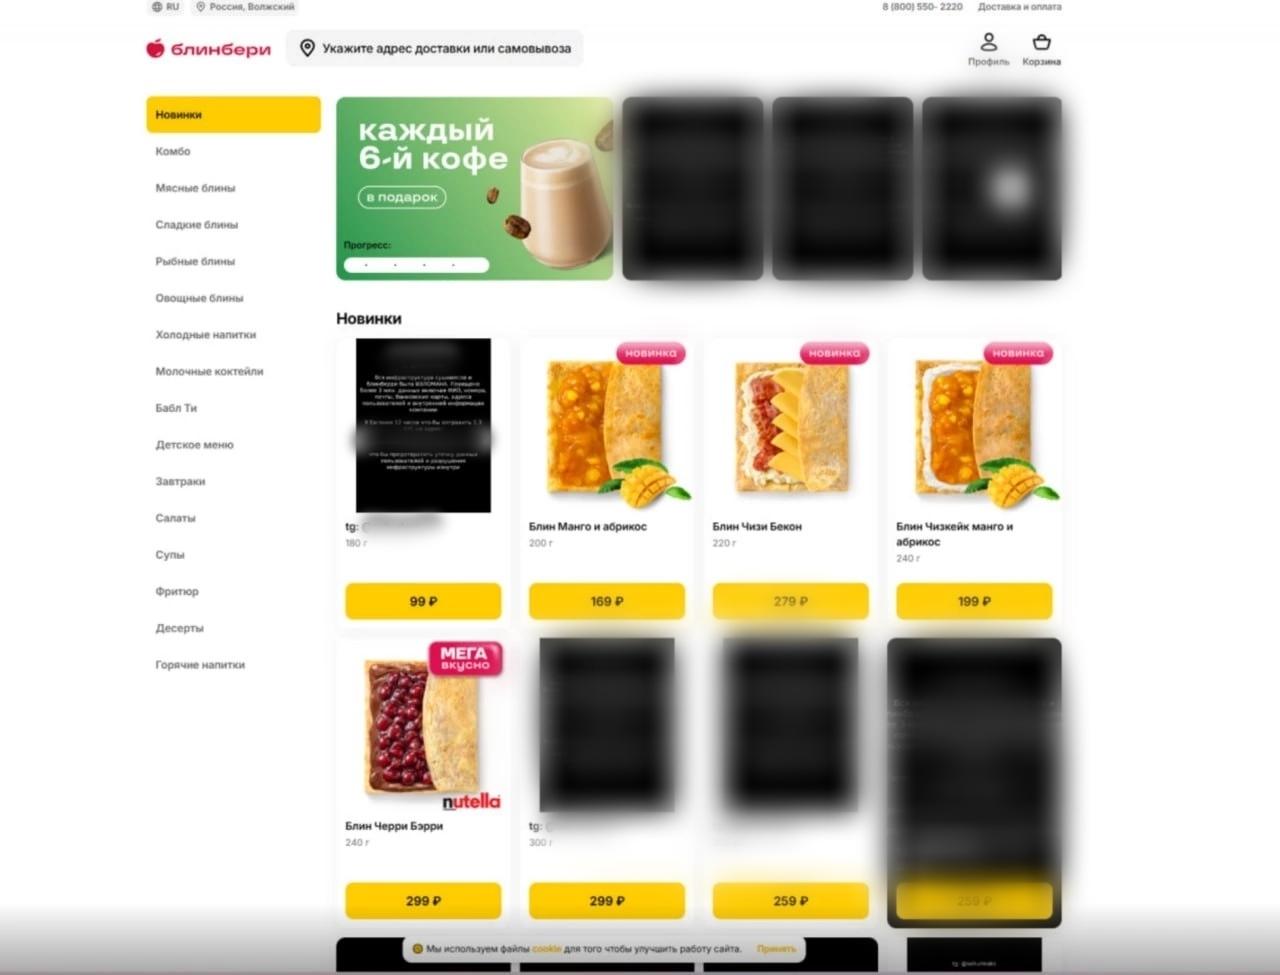
В полдень 10 октября сайты и приложения обеих франшиз подверглись хакерской атаке: изображения сменились ссылками на Telegram-канал хакеров и угрозами слить личные данные клиентов, если им не переведут деньги.
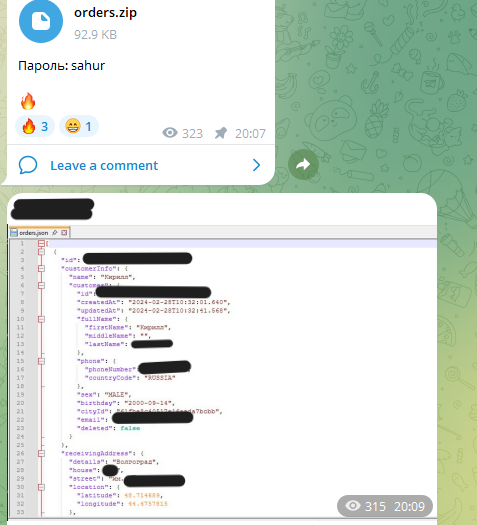
Часть данных вероятных пользователей оказалась в открытом доступе
Источник:
«Вся инфраструктура „СушиВесла“ и „БлинБерри“ была взломана. Было похищено более 3 млн данных, включая Ф. И. О., номера, почты, банковские карты, адреса пользователей и внутреннюю информацию компании. У Евгения 12 часов на то, чтобы отправить 1,3 биткойна (примерно 7 миллионов рублей. — Прим. ред.) на [наш кошелек], чтобы предотвратить утечку данных пользователей и разрушение инфраструктуры изнутри», — сказано в сообщениях на скриншотах.
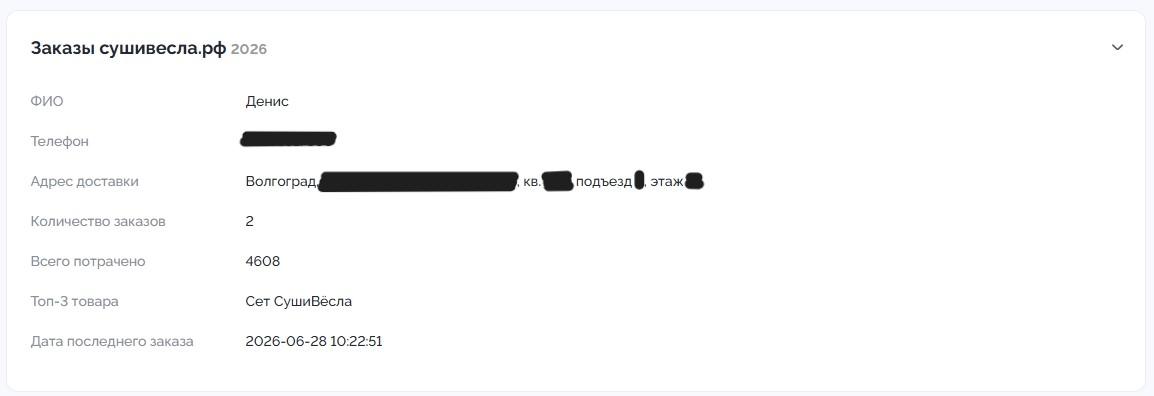
Адрес журналиста сохранялся вплоть до номера квартиры
Источник:
Через полчаса сообщения исчезли, но сайт какое-то время работал некорректно. Служба поддержки франшизы сначала называла происходящее техническими неполадками и успокаивала пользователей. Комментарии с информацией о взломе из официальных групп при этом удалялись.
Спустя несколько часов основатель обеих франшиз Евгений Купко публично подтвердил факт кибератаки в обращении к журналистам и сделал несколько важных заявлений:
- платёжные данные клиентов в порядке — сервисы их не хранят, поэтому у хакеров их нет;
- под угрозой утечки часть базы с именами, телефонами, e-mail и содержанием заказов;
- уязвимость, через которую хакеры попали в систему, уже нашли и устранили, злоумышленников выкинули;
- Роскомнадзор в курсе ситуации.
«К сожалению, в цифровом мире от атак сегодня не застрахован никто — совсем недавно с этим столкнулись даже коллеги из „Додо“. И для нас это не оправдание, а поворотная точка, чтобы сделать нашу систему безопасности еще более совершенной», — писал тогда Евгений Купко.
Вскоре в канале вероятных хакеров появился пост. Взявший ответственность за взлом обвинил владельцев сети в частичном сокрытии реальных масштабов атаки. К сообщению он приложил файл с данными нескольких десятков вероятных клиентов франшизы. Платёжных данных там действительно не оказалось, однако помимо имён и номеров телефонов в сеть утекли адреса пользователей.
Об этом же вероятный хакер заявил в переписке с журналистом.
«Ситуация намного хуже. Они (речь про „БлинБерри“ и „СушиВесла“) собирали информацию о координатах доставки. Адреса также хранились ненадежно и привязывались к пользователю. Это огромный ущерб для такой сети ресторанов, а они приуменьшили масштаб этого <…>. FTL настолько гордились своей инфраструктурой, что забыли про безопасность своих проектов», — отвечал хакер на вопросы журналиста.
Через несколько часов, в ночь на 11 октября, вероятный хакер заявил, что снова взломал сайты обеих франшиз. Ближе к вечеру того же дня, вероятно не дождавшись перевода требуемой суммы, он окончательно объявил, что продаст утекшие данные специализированным сервисам по поиску информации. По его же словам, больше всего в базах было данных о клиентах Волгограда и Краснодара.
Насколько слова вероятного хакера соответствовали правде — неизвестно, но часть информации о пользователях «СушиВесла» действительно оказалась в руках злоумышленников. Судя по так называемым нелегальным ботам для «пробивов», там оказалась и информация о журналисте, который несколько раз пользовался сервисами доставки.
Накануне стало известно, что злоумышленники получили доступ к личному Telegram-аккаунту Евгения Купко — об этом он сам рассказал в соцсетях.
Определить степень вины какой-либо компании в утечке данных очень сложно. По словам IT-журналиста Александра Побыванца, сейчас полностью обезопаситься от взлома не может, скорее всего, никто. Вместе с уровнем технологий растут и возможности хакеров, поэтому от кибератак постоянно страдают как отечественные, так и западные организации, в том числе государственные.
«С учетом того, что сейчас очень активно развиваются ИИ-агенты, которые автономно взламывают всё, что под руку попадется, кибератаки, мне кажется, будут только набирать обороты, — рассуждает Александр. — Сервисам доставки в любом случае нужно собирать личные данные, а сбор этой информации для злоумышленников — очень выгодный и дорогостоящий материал, который впоследствии можно выгодно продать. В любой стране есть круг лиц, кому всегда будет интересна их скупка. И поэтому мы наблюдаем регулярные взломы всевозможных сервисов».
Александр Побыванец отметил, что за утечку персональных данных в первую очередь несут ответственность компании, допустившие утечку: их облагают большими штрафами в зависимости от объемов раскрытой информации. Только вот попавшие в Сеть базы данных удалить оттуда полностью уже не получится.
«Государство, конечно, пытается за всем этим следить. Те же компании получают штрафы в случае утечек. Однако конкретные лица, устроившие взлом, зачастую находятся вообще в другой стране, и привлечь их к ответственности очень трудно. Но, судя по новостям, хакеров периодически все же ловят», — поясняет Александр.
Самое печальное — от утечек своих личных данных не сможет застраховаться ни один человек. Даже если соблюдать цифровую гигиену и иметь несколько номеров телефонов, при должном усердии вас все равно могут вычислить благодаря гигантскому количеству информации, уже попавшей к злоумышленникам.
«Как правило, люди ленятся иметь несколько цифровых аккаунтов или номеров телефонов, потому что это банально неудобно, — рассуждает Александр. — Но даже если и пытаться себя обезопасить, тот же адрес доставки мы скрыть не можем, и в случае утечек будет известно, где живет клиент. Поэтому, увы, такие истории не раз были, происходят сейчас и будут происходить».
Ранее целью хакерской атаки прямо в новогоднюю ночь становился сайт прокуратуры Волгоградской области. При заходе на главной странице была картинка животного, помесь свиньи и собаки, под картинкой вопрос — «доколе», выше — объяснение, почему сайт подвергся атаке хакеров.
О том, что уберечься от утечки в Сеть персональных данных обычному пользователю практически невозможно, рассказывал и глава подразделения глобального центра исследования и анализа угроз (GReAT) в России и странах СНГ «Лаборатории Касперского» Дмитрий Галов.
«Бояться, что какие-то ваши данные утекут в Сеть, абсолютно бесполезно. Почему? Потому что повлиять на это нельзя. Точнее, повлиять можно одним-единственным способом — изначально их туда не передавать. Когда мы данные передали, то их хранение, обработка и использование остаются на откуп той организации, куда мы это отдали, — рассказывал Дмитрий Галов. — Вы же понимаете, что, когда компания заботится о безопасности персональных данных ее пользователя, она заботится не о вас, а о своей репутации и выгоде. Потому что если слив произошел, то это риски, прежде всего, для компании».
По словам Дмитрия Галова, полная «кибераскеза» сейчас практически невозможна: мало кто способен принципиально не селиться в отелях, лишь бы не предоставлять на ресепшен паспорт, или не регистрироваться в соцсетях, чтобы не оставлять номер телефона. Идеальный «кибераскет» в таком случае будет выглядеть как человек, живущий в землянке посреди леса, с лучиной, но со спасенным от сетевых мошенников золотым «ролексом».
«Но жизнь так не складывается. Мы ездим на каршеринге, заказываем суши и бургеры, скидываем селфи с документами, — говорит Дмитрий Галов. — И при всем осознании своей потерянности в этой жизни с точки зрения контроля данных хотя бы не стоит упрощать жизнь злоумышленникам. Всегда надо понимать, что ваш скан паспорта может появиться где угодно и в любой момент, потому что он утечет вместе со взломанной и скопированной базой».
Дмитрий Галов просит всегда быть готовым к последствиям подобных утечек. И их последствия заключаются в том, что злоумышленникам интересна любая информация, даже, на первый взгляд, абсолютно ненужная.
«К примеру, утечет какая-нибудь база данных суши-кафешки в каком-нибудь Волгограде. Кому она может быть нужна? Думаете, что никому? На самом деле нет, — приводил пример эксперт. — Ее можно купить, ее можно попилить и дальше, например, сделать таргетированную рассылку по клиентам этого кафе со словами „вы у нас уже заказывали“. Даже можно указать, что заказывали, когда заказывали и на какую сумму. И предложить, например, скачать приложение для заказов через агрегатор, а заодно подсунуть „вредонос“ через личный промокод на 100%-ю скидку. Человек скачает, что ему дали, нажмет переход по ссылке, загрузит то, что ему попало, и станет жертвой кибермошенников. Так что это хороший таргетинг с точки зрения злоумышленников».
Читайте также






















Игры
12+
Аномальная рыбалка
Рыбачь в мире после катастрофы. Лови мутантов, находи артефакты, участвуй в рейдах и раскрывай тайны этого мира.
6+
Шарики: первое место
Лопай шарики в залипательной игре, проходи уровни, покоряй новые рекорды и занимай первые места!
6+
Северное слияние
Новый хит для любителей игры жанра Соедини 3!
6+
Магический мир
Уникальная игра, объединяющая популярные механики Match3 и пошаговые бои!
18+
Warfare 1942
Испытайте захватывающие сражения Второй мировой войны: быстрые бои, огромный арсенал, настройка, танки и стратегия на разнообразных картах!